
作者:戴薇、倪铭
引 言 随着《中央企业合规管理办法》(国务院国资委令第42号,2022年10月1日起施行)和《四川省省属企业合规管理办法》(川国资发〔2023〕12号,2023年10月1日起施行)相继落地,国有企业合规体系建设正从“建框架”走向“抓落地”。将合规管理走向抓落地的途径之一,就是编制好合规管理“三张清单”——《合规风险识别清单》《岗位合规职责清单》《业务流程管控清单》。这三张清单回答了合规管理最根本的三个问题:管什么、谁来管、怎么管。 一、什么是合规管理“三张清单” “三张清单”是国有企业合规体系从宏观框架走向微观落地的关键工具,三者各有侧重,共同构成“识别—责任—管控”的闭环。 《合规风险识别清单》是合规管理的起点,如同企业合规风险的“体检报告”,通过系统梳理经营管理中可能触碰的合规“红线”,回答“管什么”的问题。它既是扫描风险的“雷达”,也是连接外部法律法规与内部管理的“翻译器”——把抽象的法律规定、监管要求,转化为具体、可识别的风险点。 《岗位合规职责清单》是风险管控的“责任图谱”,通过将合规要求嵌入组织架构的每个节点,回答“谁来管”的问题。它与岗位说明书一脉相承,又突出合规管理的特殊性,真正实现“人人有责、各负其责”。 《业务流程管控清单》是合规落地的“操作手册”,通过将合规要求嵌入业务流程的关键节点,回答“怎么管”的问题。它既是岗位合规职责的“执行载体”,也是风险点的“防控手段”,让合规从“纸上要求”变为“流程动作”。 二、如何制定《合规风险识别清单》 (一)编制依据与定位 《中央企业合规管理办法》《四川省省属企业合规管理办法》均要求企业建立健全合规风险识别评估预警机制,全面梳理经营管理活动中的合规风险,建立并定期更新合规风险清单;业务及职能部门应当主动开展合规风险识别评估,编制风险清单和应对预案。合规管理以管控合规风险为核心,《合规风险识别清单》就是合规管理的起点和基础。 (二)两步编制法 第一步,合规义务识别。立足本部门业务与管理活动,全面梳理“外法内规”——外部法律法规、监管规定与内部制度的禁止性、限制性要求,明确合规义务。例如采购环节的供应商资质要求、销售环节的反商业贿赂要求、财务管理环节的税务申报要求等。 第二步,合规风险评估。针对识别出的合规风险进行分类、描述,评估风险等级,补充风险的潜在后果、相关依据与控制措施,形成重点领域、主要业务条线的风险清单。 以合同管理为例:先将合同管理流程拆解为合同立项、确定合同相对方、发起审签、部门会审、法律及合规审查、合同签订、合同履行、合同变更等关键环节;再对照《民法典》《招标投标法》及企业合规管理指引,识别各环节的合规义务与违反义务可能引发的风险;最后对风险进行描述评级,补充后果、依据与控制措施,即形成《合同管理合规风险识别清单》。 (三)四个注意事项 第一,风险识别必须全面覆盖本部门主要业务。合规风险库能否全面覆盖各种风险,是评价合规体系是否有效的重要因素。各部门应对自身主要业务和管理职能所涉风险进行充分识别,不能遗漏。 第二,风险等级应当客观、合理评价。建议采用“影响程度×发生概率”双维度矩阵法,将风险由强到弱划分为高、中、低三级。影响程度方面:可能触发刑事责任、重大行政处罚、重大经济损失或被制裁的,评为“高”;可能被采取监管措施(市场准入限制、信用惩戒等)、承担侵权或违约责任,或造成一般经济损失、声誉损失的,评为“中”;仅可能引发整改、不造成实质损失的,评为“低”。发生概率方面:1年内极可能发生(≥3次),或流程无防控、风险暴露度极高的,评为“高”;1年内可能发生(1—2次),或防控措施不完善、存在明显漏洞的,评为“中”;1—3年内偶发或3年以上未发生,或仅有基础防控、极端情况才触发的,评为“低”。两个维度相乘,即得出风险等级: 需要强调的是,风险等级不是“一定终身”。各部门应结合本企业近期业务频率、现有制度管控情况、外部监管执法态势等因素综合判断,至少每季度动态核定一次风险等级。 第三,控制措施应当明确具体。控制措施是对具体合规风险的控制要求,必须与业务工作相契合、具备可操作性,不能用“控制措施索引”简单罗列制度条文代替真正的控制动作。 第四,清单应当持续动态更新。合规风险识别不可能一劳永逸,企业在不同发展阶段的风险关注点不同,各部门应根据经营范围、法律法规、外部监管环境的变化,对清单持续更新、补充。 三、如何制定《岗位合规职责清单》 (一)编制依据与目的 《中央企业合规管理办法》《四川省省属企业合规管理办法》均要求业务及职能部门定期梳理本部门重点岗位合规风险,将合规要求纳入岗位职责。制定本清单的目的,是让合规要求“落实到岗、明确到人”,降低因行权履职不规范引发的重大合规风险,实现履职行为“有标准、有程序、可操作、可监督、可追责”。 (二)两步编制法 第一步,确定重要岗位。重点聚焦两类岗位:一是高风险岗位,即涉及投资、财务、金融、工程、安全等重要业务领域、关键业务环节,且工作质量对公司效益、形象及发展有较大影响的岗位;二是重点人员岗位,即掌握企业核心技术、核心商业秘密、拥有重大权限,容易发生违规违纪、违法犯罪行为的岗位。 第二步,列明岗位职责、岗位合规义务来源和岗位合规管理注意事项。明确各类岗位职工的合规履职要求,将重要岗位在行权履职过程中的重大合规风险事项逐一列示。 (三)两个注意事项 第一,《合规风险识别清单》列示的风险管理项目,均应纳入《岗位合规职责清单》。既然目的是“落实到岗、明确到人”,清单中的每一个风险点都应有对应岗位行使职责、落实控制措施,不能有“漏网之鱼”。 第二,岗位合规注意事项应当明确具体、契合业务。注意事项不能照抄法律条文,而要转化为该岗位人员日常行权时“应当做什么、不得做什么、违规后果是什么”的行为指引。 四、如何制定《业务流程管控清单》 (一)编制依据与目的 《中央企业合规管理办法》《四川省省属企业合规管理办法》均要求企业建立健全合规审查机制,将合规审查作为必经程序嵌入经营管理流程,明确业务及职能部门、合规管理牵头部门的审查职责,完善审查标准、流程和重点,并定期开展后评估。本清单的目的,就是把合规要求和管控措施嵌入业务流程的关键节点,推动合规管理体系与业务管理体系相融合。 (二)三步编制法 第一步,确定业务流程并按重要性排序。重要业务通常指风险发生概率较高、影响企业战略和经营目标实现、可能给企业造成重大损失或负面影响、长远危害较大的经营业务。 第二步,确认重要业务的关键环节与具体步骤。要对关键环节进行拆解,以业务人员每一个具体工作动作、行为作为最小单元,不能停留在“部门审核”这类笼统表述上。 第三步,明确关键环节的合规注意事项和合规审查责任主体。注明该环节涉及的合规风险、合规控制措施,并落实该环节合规审查的责任部门和责任人。 (三)两个注意事项 第一,编制时不应遗漏主要业务。实践中,有的公司编制的业务流程管控清单涵盖了项目投资、融资、内部借款(担保)、费用报销、财务税收、资金支付、资产转让、资产评估、“三重一大”事项决策、工程建设项目招标、中介机构选聘、合同管理、公司章程修订、法律合规审查、法律纠纷案件办理、安全生产隐患排查治理、董监事履职管理、员工招聘、劳动合同管理、对外捐赠、宣传思想及群团评优评先、所属公司领导人员选拔任用等二十余个业务流程;而有的公司仅列了法律纠纷案件管理、合同管理、中介机构选聘三项,遗漏了其他主要业务流程——这种“以偏概全”的清单,防控作用必然大打折扣。 第二,业务流程关键节点的合规注意事项、责任部门应当明确具体。到哪个节点、由哪个部门、审什么内容、审不通过如何处置,都要写清楚,避免用“相关部门按规定办理”这类模糊表述。 五、“三张清单”的呼应衔接:构建合规管理闭环 “三张清单”并非孤立存在,而是通过逻辑关联环环相扣,形成“识别—责任—管控”的完整闭环,衔接关系体现在三个层面: 其一,风险识别与岗位职责的“靶向对应”。风险识别清单中的“风险点”是岗位合规职责的“源头”。 其二,岗位职责与管控措施的“动作落地”。岗位合规职责清单中的“核心职责”,需转化为流程管控清单中可执行的“流程管控措施”。 其三,流程管控与风险识别的“动态反馈”。流程管控清单的“监督结果”反哺风险识别清单的更新。 结 语 “三张清单”绝不是应付检查的纸面表格,而是一套把外部监管要求“翻译”为内部管理动作的工具:风险清单解决“看得准”,岗位职责解决“有人管”,流程清单解决“管得住”。建议各企业在编制时,坚持业务部门为主、合规部门牵头、法律专业支持,边编、边用、边改,让三张清单真正成为企业行稳致远的“安全带”。 往期回顾 企业合规管理体系建设内容与实践路径作者:戴薇、宋韵韬 ISO 37301:2021《合规管理体系要求与使用指南》条款解读与实务运用 作者:戴薇、宋韵韬 声 明 本文仅代表作者观点,不得视为发现律师事务所或其律师出具的正式法律意见或建议。如需转载或引用,请注明出处。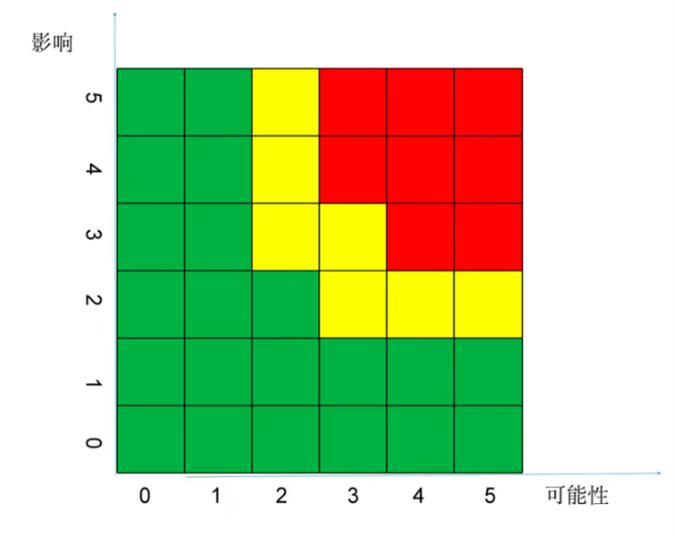
 蜀ICP备:17000577号-1